Streszczenie
SPF, DKIM i DMARC to trzy rekordy DNS, które potwierdzają, że wiadomość naprawdę wysłała Twoja firma. SPF określa, które serwery mogą wysyłać pocztę z domeny, DKIM podpisuje wiadomości cyfrowo, a DMARC łączy oba mechanizmy i mówi serwerowi odbiorcy, co zrobić z wiadomością, która nie przejdzie kontroli. Od lutego 2024 roku Gmail wymaga ich od nadawców masowych. Wdrażaj je w kolejności SPF, DKIM, DMARC i zaczynaj od polityki p=none.
{{BUTTON-1}}
Przygotowujesz kampanię e-mailową, ale część odbiorców w ogóle jej nie widzi, ponieważ Twoje wiadomości trafiają do folderu ze spamem. Jedną z przyczyn bywa brak uwierzytelnienia domeny, czyli trzech rekordów DNS: SPF, DKIM i DMARC. W naszym przewodniku po email marketingu i prowadzeniu skutecznych kampanii wyjaśniamy, jak prowadzić skuteczne kampanie, a w tym artykule skupiamy się na technicznych aspektach uwierzytelniania wiadomości.
Artykuł jest skierowany przede wszystkim do marketerów, a nie do administratorów IT. Dowiesz się, co oznacza każdy rekord, w jakiej kolejności je wdrożyć i które kroki przekazać osobie zarządzającej DNS.
Dlaczego maile trafiają do spamu
Dostawcy poczty, tacy jak Gmail, Outlook czy Onet, oceniają każdą wiadomość, zanim trafi do skrzynki odbiorczej.
Podczas oceny wiadomości analizują jednocześnie wiele czynników. Brak uwierzytelnienia to tylko jeden z nich:
- Jakość listy. Nieaktualne adresy, odbicia i pułapki spamowe obniżają reputację nadawcy.
- Zgłoszenia spamu. Każde kliknięcie „To jest spam” jest dla dostawcy wyraźnym sygnałem.
- Treść. Wiadomości zawierające wyłącznie grafikę, podejrzane linki lub zbyt nachalne tematy mogą zostać uznane przez filtry antyspamowe za podejrzane.
- Nieregularne wysyłki. Nagły wzrost liczby wiadomości wysyłanych z nowej domeny może zostać uznany za podejrzaną aktywność.
- Brak SPF, DKIM i DMARC. Dostawca nie ma pewności, że wiadomość naprawdę wysłała Twoja firma.
Uwierzytelnienie nie uratuje kampanii wysyłanej do kupionej bazy.
Bez prawidłowego uwierzytelnienia nawet dobrze przygotowana wiadomość może mieć mniejsze szanse na dotarcie do skrzynki odbiorczej. Dobra dostarczalność to też warunek wiarygodnego wskaźnika otwarć: wiadomości, która nie dotarła, nikt nie otworzy. Więcej o tym piszemy w artykule o open rate.
Wymagania dostawców poczty e-mail dla nadawców masowych
Od lutego 2024 roku Gmail wymaga od nadawców masowych, czyli wysyłających ponad 5000 wiadomości dziennie na adresy Gmail, poprawnie skonfigurowanych SPF i DKIM, rekordu DMARC co najmniej z polityką p=none, zgodności domeny nadawcy oraz wypisu jednym kliknięciem (Google, „Email sender guidelines”, support.google.com, stan na 27 października 2026).
Co to jest SPF
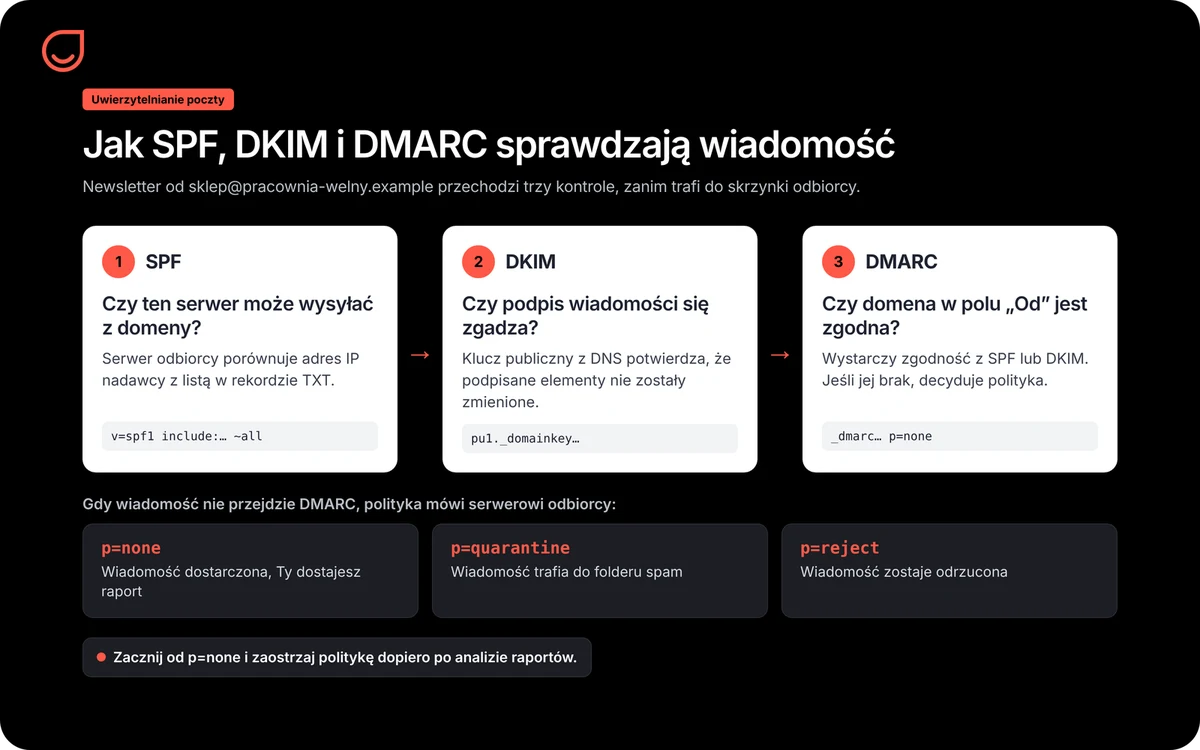
SPF (Sender Policy Framework) pozwala serwerowi odbiorcy sprawdzić, które serwery są uprawnione do wysyłania wiadomości e-mail z danej domeny. To rekord TXT w DNS z listą serwerów i usług, które mają do tego prawo.
Serwer odbiorczy sprawdza, czy wiadomość została wysłana z autoryzowanego adresu IP.
Przykład rekordu SPF
Przykładowy rekord SPF dla fikcyjnego sklepu wygląda tak:
v=spf1 include:_spf.google.com include:spf.platforma-mailingowa.example ~all
- v=spf1 oznacza wersję rekordu.
- include: dodaje usługi, z których wysyłasz pocztę, na przykład skrzynki firmowe i platformę marketingową.
- ~all mówi, że wiadomości z innych źródeł są podejrzane. Bardziej restrykcyjny mechanizm -all wskazuje, że wiadomości z nieautoryzowanych źródeł powinny zostać odrzucone podczas weryfikacji SPF.
Ograniczenia SPF
Domena może mieć tylko jeden rekord SPF.
Gdy dodajesz nowe narzędzie, dopisujesz je do istniejącego rekordu, a nie tworzysz drugiego.
SPF dopuszcza maksymalnie 10 zapytań DNS podczas weryfikacji. Przekroczenie tego limitu może powodować błędy uwierzytelniania. Sam SPF nie mówi jednak, co zrobić, gdy weryfikacja się nie powiedzie.
Co to jest DKIM
DKIM (DomainKeys Identified Mail) pozwala sprawdzić, czy podpisane elementy wiadomości nie zostały zmodyfikowane podczas przesyłania. Działa jak cyfrowy podpis.
Serwer nadawcy podpisuje każdą wiadomość kluczem prywatnym, a klucz publiczny publikujesz w DNS swojej domeny.
Jak działa podpis DKIM
Serwer odbiorczy pobiera klucz publiczny i sprawdza podpis. Jeśli podpisane elementy treści lub nagłówków zostały zmodyfikowane, weryfikacja podpisu może zakończyć się niepowodzeniem.
Rekord DKIM ma postać rekordu TXT pod adresem z tzw. selektorem, na przykład pu1._domainkey.pracownia-welny.example. Dzięki selektorom każda usługa może mieć własny klucz.
Kto tworzy rekord DKIM
W praktyce nie tworzysz kluczy samodzielnie. Platforma marketingowa generuje rekord, a Ty lub Twój administrator wklejacie go u dostawcy DNS.
Co to jest DMARC
DMARC (Domain-based Message Authentication, Reporting and Conformance) określa, jak serwer odbiorcy powinien postępować z wiadomościami, które nie przejdą weryfikacji DMARC. Łączy SPF i DKIM i dodaje do nich politykę oraz raporty.
Chroni domenę przed podszywaniem się, czyli przed fałszywymi wiadomościami wysyłanymi z Twoim adresem, na przykład w atakach phishingowych.
Jak DMARC działa w praktyce
DMARC działa dopiero wtedy, gdy domena ma już SPF lub DKIM. Wymaga też zgodności (alignment). Domena widoczna w polu „Od” musi zgadzać się z domeną sprawdzoną przez SPF lub DKIM. Wystarczy, że zgadza się jedna z nich.
Co DMARC daje marketingowi
Dla działu marketingu DMARC ma trzy praktyczne korzyści. Po pierwsze, pomaga chronić markę, utrudniając oszustom podszywanie się pod Twój sklep i wysyłanie klientom fałszywych faktur.
Po drugie, prawidłowa konfiguracja DMARC wspiera uwierzytelnianie wiadomości, co jest jednym z czynników wpływających na ich dostarczalność.
Po trzecie, raporty pomagają zidentyfikować źródła wysyłające wiadomości z wykorzystaniem Twojej domeny, również te, o których firma mogła zapomnieć.
Polityka DMARC: p=none, quarantine i reject
- p=none to tryb monitorowania. Wiadomości są dostarczane jak dotąd, a Ty dostajesz raporty.
- p=quarantine każe kierować wiadomości, które nie przeszły weryfikacji, do folderu spam.
- p=reject każe je całkowicie odrzucać.
Monitorowanie DMARC i raporty
Dostawcy poczty wysyłają raporty zbiorcze na adres wskazany w rekordzie, zwykle raz dziennie, w formacie XML. Pokazują, z jakich serwerów wysłano wiadomości w imieniu Twojej domeny i czy przeszły SPF oraz DKIM.
Surowe pliki XML mogą być trudne do analizy, dlatego warto skorzystać z narzędzia, które przetwarza dane i przedstawia je w czytelnej formie. Najważniejsze pytanie przy analizie brzmi: czy każde źródło z raportu to usługa, której naprawdę używasz?
Jak wygląda rekord DMARC
Rekord DMARC to rekord TXT pod adresem _dmarc.pracownia-welny.example:
v=DMARC1; p=none; rua=mailto:dmarc@pracownia-welny.example; adkim=r; aspf=r; pct=100
- v=DMARC1 to wersja protokołu DMARC.
- p=none to polityka, od której zaczynasz.
- rua= to adres, na który trafiają raporty zbiorcze.
- adkim=r i aspf=r oznaczają łagodną zgodność, w której wystarczy ta sama domena główna.
- pct=100 mówi, że polityka obejmuje wszystkie wiadomości.
Jak wdrożyć SPF, DKIM i DMARC krok po kroku
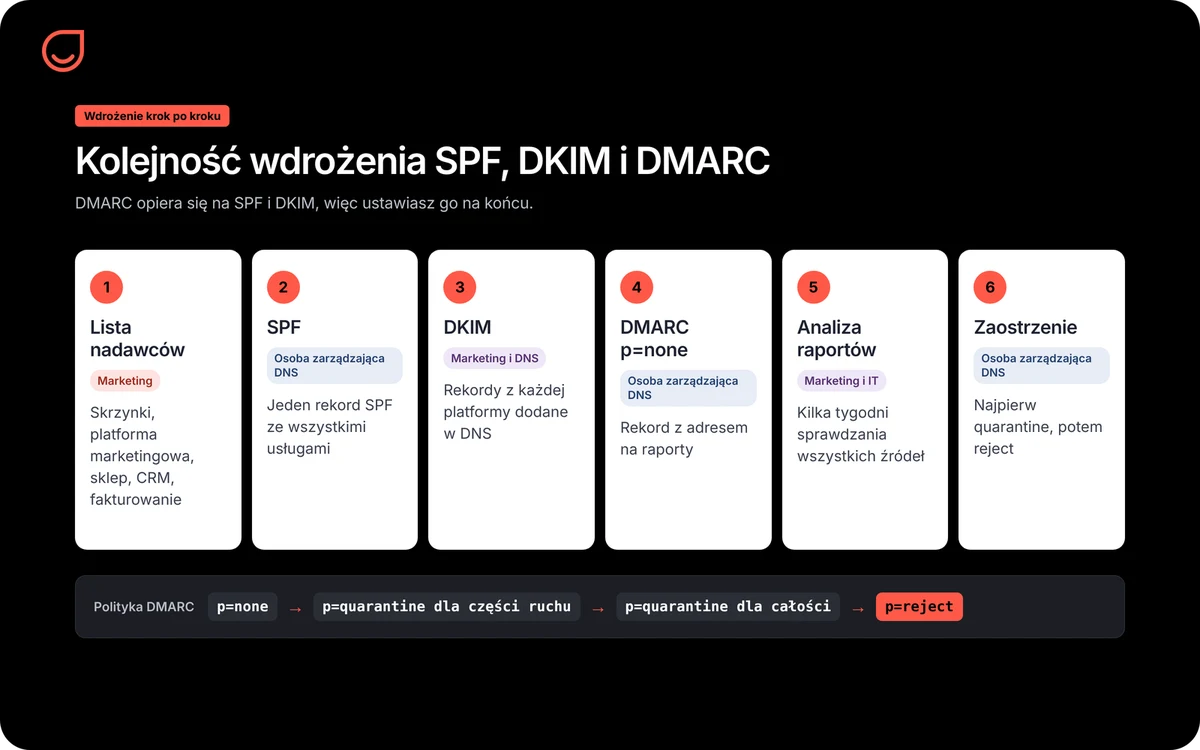
Kolejność ma znaczenie. DMARC opiera się na SPF i DKIM, więc ustawiasz go na końcu.
Większość zmian w ustawieniach DNS wprowadzi administrator, ale to dział marketingu najlepiej wie, z jakich narzędzi firma korzysta do wysyłania wiadomości.
Nie przechodź od razu do p=reject. Jeśli pominiesz choć jedno narzędzie, na przykład system do fakturowania, wysyłane przez nie wiadomości mogą zostać odrzucone i nie dotrzeć do klientów.
Zaostrzaj politykę stopniowo, gdy raporty pokazują, że wszystkie autoryzowane źródła są poprawnie skonfigurowane.
Po każdej zmianie sprawdź konfigurację. CERT Polska udostępnia bezpłatne narzędzie Bezpieczna Poczta (bezpiecznapoczta.cert.pl), które weryfikuje SPF, DKIM i DMARC Twojej domeny.
Najczęstsze błędy przy wdrożeniu
- Dwa rekordy SPF. Gdy domena ma więcej niż jeden rekord, weryfikacja SPF kończy się błędem.
- Przekroczony limit zapytań. Zbyt wiele wpisów include w SPF sprawia, że rekord przestaje działać.
- Nowe narzędzie bez DKIM. Firma wdraża nowe narzędzie, na przykład system do ankiet lub fakturowania, ale nie konfiguruje dla niego odpowiednich rekordów DKIM.
- Od razu p=reject. Część prawdziwych wiadomości zostaje odrzucona, zanim ktokolwiek to zauważy.
- Raporty, których nikt nie czyta. Monitorowanie DMARC ma sens tylko wtedy, gdy ktoś regularnie sprawdza wyniki.
Pamiętaj też o subdomenach. Jeśli wysyłasz newsletter z adresu w subdomenie, na przykład news.pracownia-welny.example, ona również potrzebuje poprawnych rekordów DNS.
Jak czytać raporty DMARC
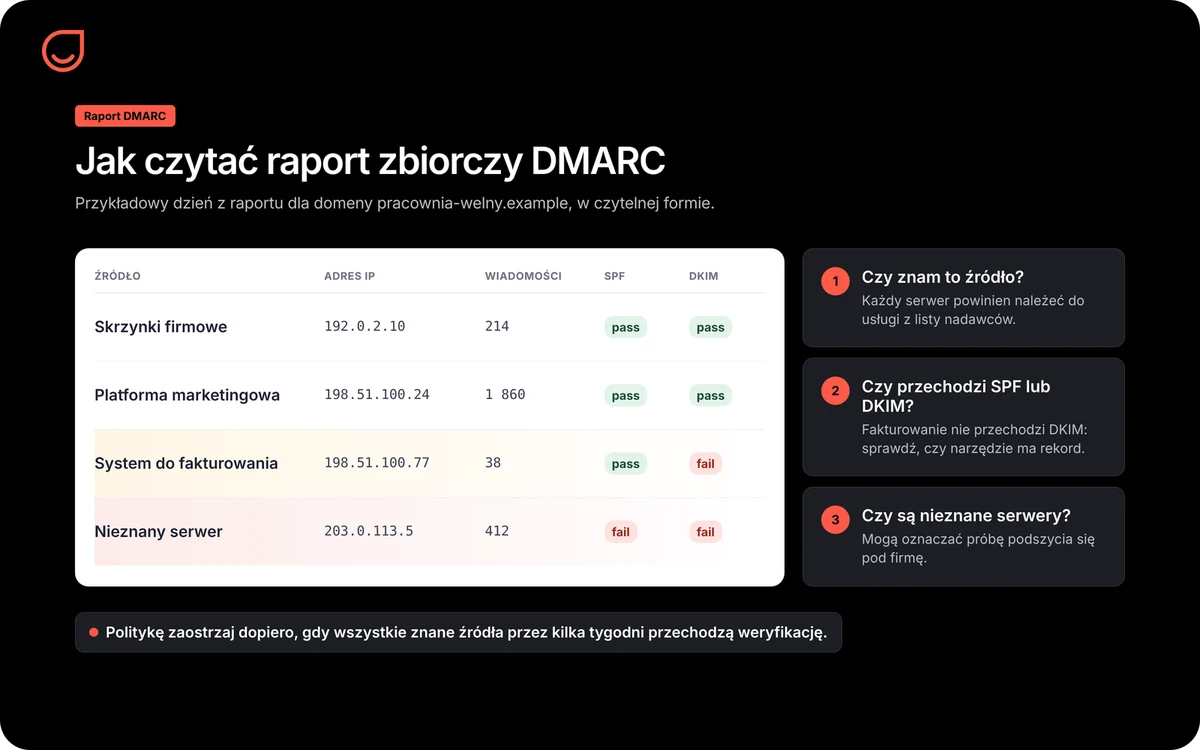
Raport zbiorczy to lista źródeł, które w danym dniu wysłały pocztę z Twoją domeną w polu „Od”. Przy każdym źródle widać adres IP serwera, liczbę wiadomości i wynik kontroli SPF oraz DKIM.
Czytając raport, zadaj sobie trzy pytania:
- Czy znam to źródło? Każdy serwer powinien należeć do usługi z Twojej listy nadawców.
- Czy przechodzi SPF lub DKIM ze zgodną domeną? Jeśli wiadomości wysyłane przez Twoją platformę marketingową nie przechodzą weryfikacji, przyczyną może być brak odpowiedniego rekordu DNS lub błąd w konfiguracji.
- Czy pojawiają się nieznane serwery? Wiadomości od nieautoryzowanych nadawców mogą oznaczać próbę podszycia się pod firmę.
Gdy przez kilka tygodni wszystkie znane źródła przechodzą weryfikację, możesz bezpiecznie zaostrzyć politykę. Najpierw ustaw p=quarantine dla części ruchu, potem dla całości, a na końcu przejdź na p=reject.
Co przekazać administratorowi
- Listę wszystkich usług, które wysyłają maile z firmowej domeny.
- Rekordy SPF i DKIM skopiowane z ustawień każdej platformy.
- Adres skrzynki na raporty DMARC.
- Prośbę o rozpoczęcie wdrożenia od polityki p=none oraz ustalenie terminu wspólnej analizy raportów.
Uwierzytelnianie w Positive User
Positive User wspiera uwierzytelnianie SPF, DKIM i DMARC dla Twojej domeny nadawczej. Do dyspozycji masz też:
- Możliwość korzystania z dedykowanego adresu IP dla firm, które wysyłają dużą liczbę wiadomości i chcą budować własną reputację nadawcy.
- Monitorowanie reputacji, które pomaga wcześnie zauważyć problemy z dostarczalnością.
- Segmentację, dzięki której wysyłasz do aktywnych odbiorców i ograniczasz zgłoszenia spamu.
Dostarczalność wiadomości e-mail wysyłanych z Positive User wyniosła około 99% (pomiar wewnętrzny Positive User, tylko e-mail, czerwiec i lipiec 2026). Więcej o kanale przeczytasz na stronie email marketing w Positive User.
Najczęściej zadawane pytania
Co to jest DMARC?
DMARC to rekord DNS, który mówi dostawcom poczty, co zrobić z wiadomością, gdy nie przejdzie kontroli SPF lub DKIM.
Pozwala też otrzymywać raporty o tym, kto wysyła maile w imieniu Twojej domeny.
Co to jest DKIM?
DKIM to cyfrowy podpis wiadomości e-mail. Pozwala serwerowi odbiorcy zweryfikować podpis powiązany z domeną nadawcy oraz sprawdzić, czy podpisane elementy wiadomości nie zostały zmodyfikowane podczas przesyłania.
Czym różnią się SPF, DKIM i DMARC?
SPF określa, kto może wysyłać pocztę z domeny. DKIM potwierdza, że wiadomość nie została zmieniona. DMARC łączy oba mechanizmy i mówi, co zrobić, gdy kontrola się nie powiedzie.
Czy wystarczy sam SPF?
Nie. SPF nie chroni przed zmianą treści i nie mówi, co zrobić z wiadomością, która nie przeszła weryfikacji. Duzi dostawcy poczty oczekują od nadawców masowych wszystkich trzech rekordów.
Dlaczego moje maile trafiają do spamu, mimo że mam SPF, DKIM i DMARC?
Uwierzytelnienie to warunek konieczny, ale nie jedyny.
Sprawdź jakość listy, liczbę zgłoszeń spamu, treść wiadomości i regularność wysyłek. Wskazówki dotyczące treści znajdziesz w artykule o tym, jak przygotować newsletter.
Czy DMARC jest obowiązkowy?
Dla nadawców masowych wysyłających do skrzynek Gmail tak, zgodnie z wytycznymi Google obowiązującymi od lutego 2024 roku.
DMARC jest również przydatny dla mniejszych nadawców, ponieważ pomaga chronić domenę przed podszywaniem się pod nią i wspiera wiarygodność komunikacji e-mailowej.
Jak sprawdzić, czy używasz DMARC?
Wpisz domenę w narzędziu Bezpieczna Poczta od CERT Polska albo poproś administratora o wgląd w ustawienia DNS. Szukaj rekordu TXT pod adresem _dmarc z Twoją domeną. Jeśli go nie ma, Twoja poczta e-mail nie ma polityki DMARC.
Jak długo trwa wdrożenie DMARC?
Samo dodanie rekordów zajmuje zwykle kilka minut, natomiast propagacja zmian w DNS może potrwać nawet kilkadziesiąt godzin.
Przejście od p=none do p=reject warto rozłożyć na kilka tygodni analizy raportów.
Sprawdź swoją domenę
Zacznij od listy narzędzi, które wysyłają maile z Twojej domeny, i sprawdź, czy SPF, DKIM i DMARC są skonfigurowane. Potem zobacz, jak Positive User pomaga dbać o dostarczalność kampanii e-mail.
{{CTA-BLOG}}
Dbaj o dostarczalność kampanii e-mail